Software de atención al cliente y RGPD, comparativa por criterios (2026)
Qué pasa con los datos de los clientes en cada software de atención al cliente. Nueve criterios, cómo quedan cuatro herramientas habituales según lo que publican y cómo sale Intake con la misma vara, también en lo que no tiene. Con un cuadro en Word y PDF para llevar a legal.
¿Qué software de atención al cliente cumple mejor el RGPD?
Ninguno cumple por la empresa. Conviene el que da por escrito dónde están los datos y dónde corre la IA, publica su contrato y sus subencargados y deja las conversaciones fuera del entrenamiento.
Criterios
Nueve, con qué pedir y qué lo prueba
Herramientas
Zendesk, Intercom, Freshdesk, HubSpot e Intake
Formatos
Cuadro en Word, PDF y texto para copiar
Fuentes
Webs oficiales, leídas en noviembre de 2026
En resumen
Lo que frena la compra casi nunca es una función. Es la pregunta de legal sobre dónde están los datos, quién los toca y qué se firma.
Nueve criterios la responden, cada uno con el documento que lo prueba. Ubicación de datos e IA, contrato y subencargados, entrenamiento, transferencias, borrado, accesos, registro, certificaciones y datos de salud.
Las cuatro herramientas habituales publican contrato, subencargados y certificaciones. Cambian en dónde corre la IA, en si entrenan con los datos y en qué plan está cada control.
Intake guarda los datos y corre la IA en la UE, sin entrenar con ellos. No tiene certificación propia ni registro de accesos para el cliente.
El cuadro para comparar se descarga en Word y PDF. No es asesoramiento legal.
Al contratar una herramienta de soporte, la empresa sigue siendo responsable de los datos de sus clientes. El proveedor es su encargado del tratamiento, y el artículo 28 del RGPD obliga a elegir solo uno que ofrezca garantías suficientes. Estos nueve criterios dicen si las ofrece.
Criterio
Qué pedir
Qué lo prueba
Datos e IA en la UE
Dónde se guardan los datos y las copias, y dónde corren los modelos de IA
El contrato y la lista de subencargados, con su ubicación
Contrato y subencargados
Un contrato de encargo publicado, la lista de subencargados y cuántos días antes avisa de un cambio
El anexo de tratamiento de datos y la página de subencargados
Entrenamiento
Si el proveedor o el de los modelos entrena con las conversaciones, y cómo se desactiva
Una cláusula del contrato, no una página informativa
Transferencias
Si algún dato sale del Espacio Económico Europeo y con qué garantía
Decisión de adecuación, cláusulas tipo o normas corporativas vinculantes
Conservación y borrado
Si la empresa fija cuánto se guarda y qué se borra al terminar, con copias y plazo
La política de borrado y la cláusula de devolución
Accesos y permisos
Roles, doble factor e inicio de sesión único
Una demo con la configuración abierta
Registro de accesos
Quién entró, qué cambió y desde cuándo se guarda
El registro, visto en la demo
Certificaciones
Las propias y las de la infraestructura, por separado
El certificado o el informe, con su fecha
Datos de salud
Qué pasa si llegan datos de categoría especial al soporte
El contrato y la regla del agente para esos casos
Cómo quedan las opciones habituales
Cuatro herramientas que suelen estar en la lista, con lo que consta en sus webs oficiales, leídas el 13 y el 17 de noviembre de 2026 (enlaces al final). Donde no lo dicen, pone «por comprobar en su demo», que no significa que no lo tengan. Planes y condiciones cambian, así que cada dato se confirma por escrito.
Zendesk
Criterio
Qué consta en su web
Datos e IA
Datos en el Espacio Económico Europeo con el complemento Data Center Location, sin coste desde Suite Professional. Algunas funciones de IA adquiridas pueden quedarse un tiempo en Google Cloud, en EE. UU. o Europa
Contrato y subencargados
Contrato publicado y lista de subencargados con su ubicación. Avisa de un cambio con 30 días y la empresa puede oponerse. Brechas confirmadas, en 48 horas
Entrenamiento
Entrena modelos genéricos con datos de varias cuentas, sin campos de datos personales. Los proveedores de modelos generativos no entrenan con ellos. Cómo se desactiva, por comprobar
Transferencias
Normas corporativas vinculantes aprobadas por la autoridad irlandesa, Marco de Privacidad de Datos UE-EE. UU. y cláusulas tipo
Conservación y borrado
Política de borrado publicada. Plazos a medida con el complemento Advanced Data Privacy and Protection
Accesos
Por comprobar en su demo
Registro de accesos
Registro de auditoría en Enterprise y Enterprise Plus
Certificaciones
SOC 2 Tipo II, ISO 27001, 27017, 27018 y 27701
Datos de salud
Su contrato deja las categorías especiales a criterio del cliente. Para HIPAA, la norma de EE. UU., pide un complemento y un acuerdo firmado
Intercom
Criterio
Qué consta en su web
Datos e IA
Datos en EE. UU., la UE o Australia. El alojamiento en la UE es para espacios nuevos en Advanced y Expert. Sus modelos de Fin se entrenan y alojan en su infraestructura de AWS. Dónde corren para un espacio en la UE, por comprobar
Contrato y subencargados
Contrato publicado y lista de subencargados. Avisa de un cambio con 20 días y la empresa puede oponerse. Brechas, sin dilación indebida, sin plazo en horas
Entrenamiento
Entrena sus modelos de Fin con conversaciones de Fin anonimizadas. Quedan fuera los espacios en la UE y Australia, los que tienen acuerdo HIPAA y quien lo desactiva en Ajustes. Los proveedores de modelos externos no entrenan
Transferencias
Marco de Privacidad de Datos UE-EE. UU., y cláusulas tipo si el marco dejara de valer
Conservación y borrado
Borra en 30 días si se pide por escrito y, si no, a los 180 días del fin del contrato. Las copias, 14 días después
Accesos
Inicio de sesión único, doble factor y restricción por IP
Registro de accesos
Registro de actividad del equipo en todos los planes, durante un año y exportable
Certificaciones
SOC 2 Tipo II, ISO 27001, 27018, 27701 y 42001
Datos de salud
Consta cumplimiento de HIPAA. Su contrato pide no enviar categorías especiales de datos
Freshdesk
Criterio
Qué consta en su web
Datos e IA
Datos en el Espacio Económico Europeo, elegido al registrarse. La mayoría de los servicios de IA se procesan en la región del cliente
Contrato y subencargados
Contrato publicado y lista de subencargados, con los de IA. Avisa de un cambio con 15 días. Brechas, sin dilación indebida, sin plazo en horas
Entrenamiento
Entrena con datos de los clientes que usan sus funciones de IA y lo consienten, también anonimizados de varios clientes. Se desactiva por correo. Los modelos generativos de terceros no entrenan
Transferencias
Marco de Privacidad de Datos UE-EE. UU. y cláusulas tipo
Conservación y borrado
Se exporta antes de cerrar la cuenta. El plazo de borrado remite al contrato, por comprobar
Accesos
Roles y permisos desde Growth. Restricción por IP en Enterprise
Registro de accesos
Registro de auditoría en Enterprise
Certificaciones
SOC 2 Tipo 2, ISO 27001 y 27701
Datos de salud
Su contrato admite datos de salud a criterio del cliente. Cómo los trata la IA, por comprobar en su demo
HubSpot Service Hub
Criterio
Qué consta en su web
Datos e IA
Datos en Alemania, entre otras regiones, asignados por la IP al registrarse. Su contrato prevé tratamiento en EE. UU. por su matriz y sus subencargados. Dónde corre la IA, por comprobar
Contrato y subencargados
Contrato publicado y lista de subencargados. Avisa de un cambio con 30 días a quien se suscribe a los avisos. Brechas, en 72 horas
Entrenamiento
El ajuste que le deja entrenar sus modelos con los datos de la cuenta viene activado y lo desactiva un superadministrador. Sus proveedores de IA tienen prohibido por contrato entrenar
Transferencias
Marco de Privacidad de Datos UE-EE. UU. y cláusulas tipo de 2021
Conservación y borrado
El contrato remite a las condiciones de cada producto, sin plazo en días. Por comprobar
Accesos
Doble factor, llaves de acceso, lista de IP permitidas y métodos de inicio de sesión limitados
Registro de accesos
Registro de auditoría desde Starter, con inicios de sesión y seguridad. Enterprise ve más categorías
Certificaciones
SOC 1, SOC 2 Tipo II y SOC 3, y el código de conducta de nube de la UE. Certificaciones ISO, no constan en su página de confianza
Datos de salud
Condiciones propias para datos sensibles en funciones concretas, con acuerdo HIPAA. Esas cuentas quedan fuera del entrenamiento
Tres de las cuatro se apoyan en el Marco de Privacidad UE-EE. UU. para enviar datos a Estados Unidos. Qué significa y qué pasa si cae está en transferencia internacional de datos. Las fichas completas de cada herramienta están en las comparativas.
Datos en la UE, en AWS en Irlanda y MongoDB Atlas en la UE. Modelos de Anthropic con Amazon Bedrock, también en la UE
Contrato y subencargados
Anexo y lista de subencargados publicados, todos en la UE. Avisa de un cambio con 30 días y la empresa puede resolver sin penalización. Brechas, en 48 horas
Entrenamiento
Ni Intake, ni AWS, ni Anthropic entrenan modelos con los datos de los clientes. El anexo lo fija también para modelos de terceros
Transferencias
Ninguna fuera del Espacio Económico Europeo. Si hiciera falta, con decisión de adecuación o cláusulas tipo, y avisado antes en el anexo
Conservación y borrado
Tras la baja, 30 días para exportar y después se borra todo, copias incluidas. La empresa no fija un plazo de conservación automático
Accesos
Tres roles fijos, propietario, administrador y miembro. Verificación en dos pasos que el espacio puede exigir a todo el equipo. Altas solo por invitación de un solo uso
Registro de accesos
Ejecuciones guarda cada llamada del agente a los sistemas de la empresa, con su petición y su respuesta. No hay registro de accesos del equipo para el cliente
Certificaciones
Ninguna propia. AWS tiene SOC 1, SOC 2, SOC 3 e ISO 27001 sobre sus centros de datos. Disponibilidad comprometida del 99,5 % al mes
Datos de salud
La página de seguridad y el anexo no los mencionan. Una directriz hace que las conversaciones con datos clínicos pasen a una persona
Lo que Intake no tiene. No tiene informe SOC 2 ni certificación ISO propios. No hay inicio de sesión único ni roles a medida. No hay un registro de quién entró y qué vio que pueda consultar el cliente. La empresa no fija un plazo de conservación, y borrar a una persona en la app borra su ficha, su memoria y sus notas, pero no sus conversaciones. Qué hace el agente con datos de salud lo decide la directriz que escriba la empresa, como explica la guía del agente de IA con datos de salud.
El cuadro para comparar, para copiar
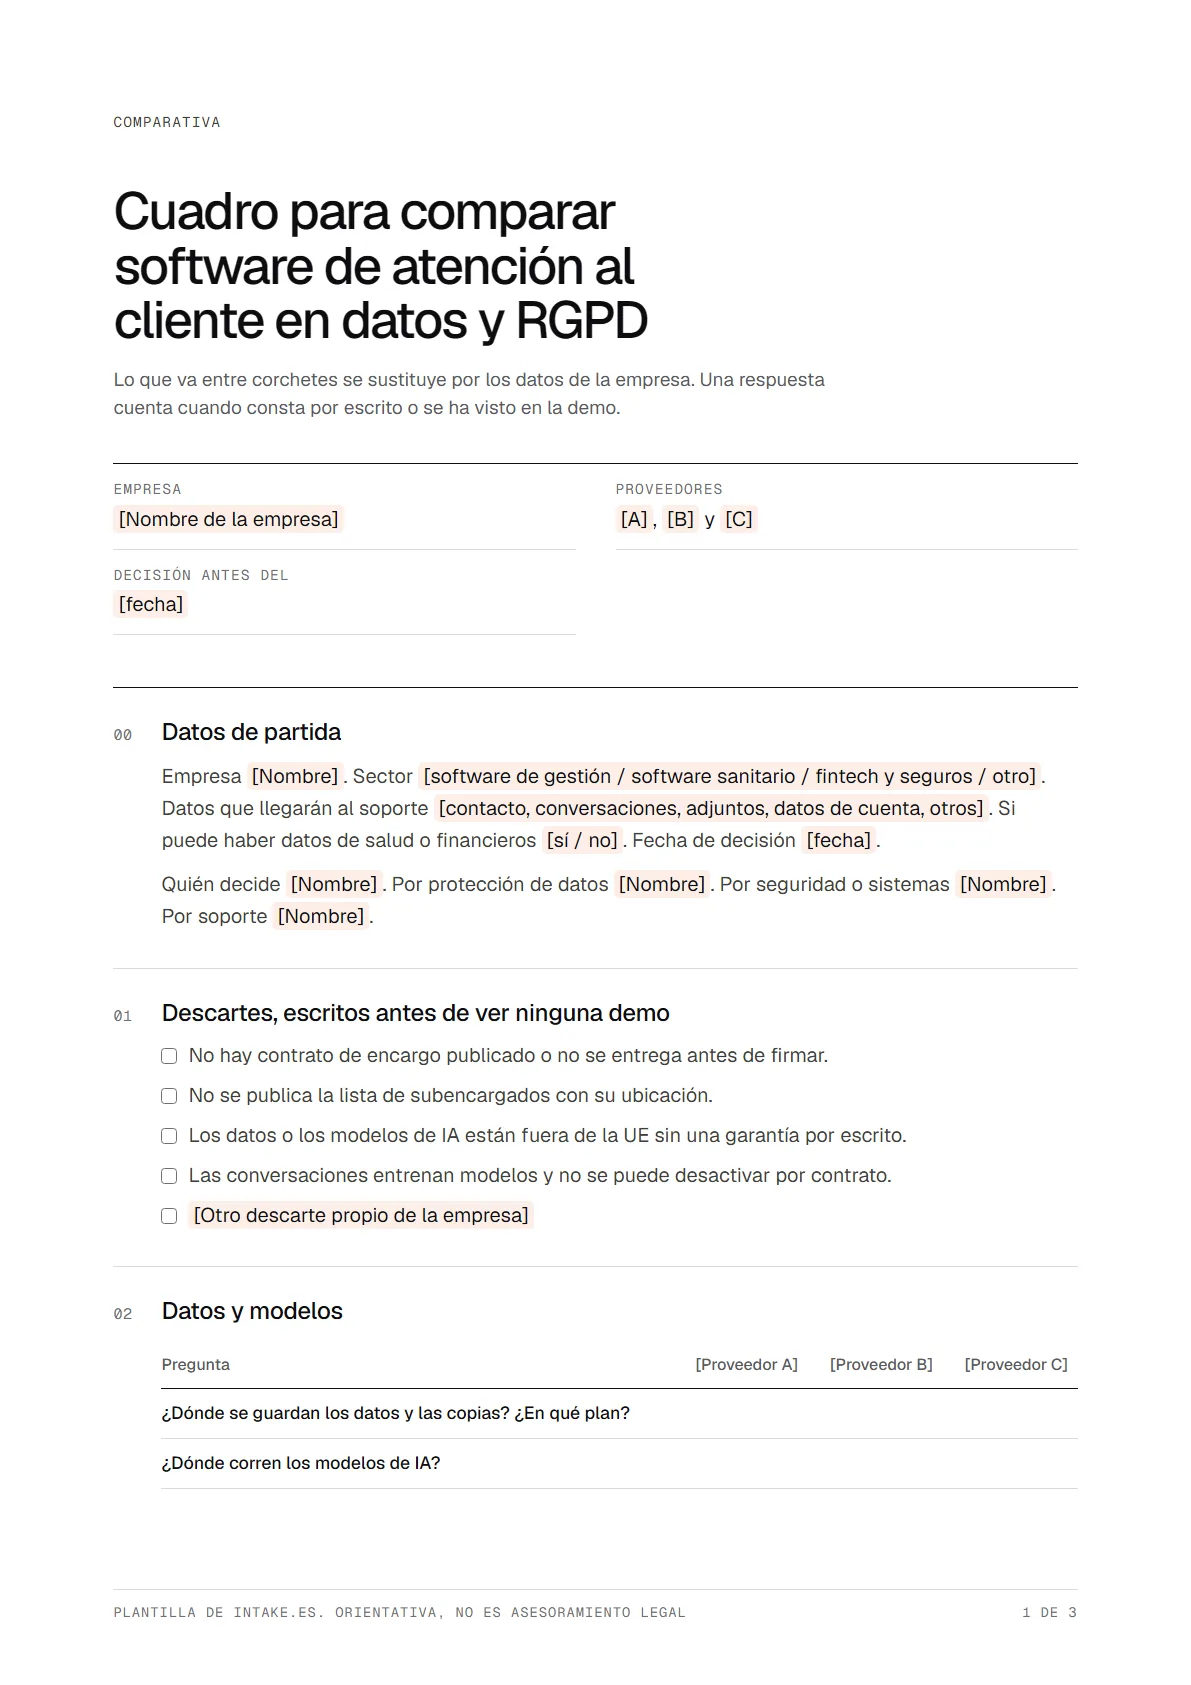
Cuadro para comparar software de atención al cliente en datos y RGPD
Los descartes, las preguntas de cada criterio con una columna por proveedor y la decisión.
Cuadro para comparar software de atención al cliente en datos y RGPD
Lo que va entre corchetes se sustituye por los datos de la empresa. Una respuesta cuenta cuando consta por escrito o se ha visto en la demo.
00 Datos de partida
Empresa [Nombre]. Sector [software de gestión / software sanitario / fintech y seguros / otro]. Datos que llegarán al soporte [contacto, conversaciones, adjuntos, datos de cuenta, otros]. Si puede haber datos de salud o financieros [sí / no]. Fecha de decisión [fecha].
Quién decide [Nombre]. Por protección de datos [Nombre]. Por seguridad o sistemas [Nombre]. Por soporte [Nombre].
01 Descartes, escritos antes de ver ninguna demo
No hay contrato de encargo publicado o no se entrega antes de firmar.
No se publica la lista de subencargados con su ubicación.
Los datos o los modelos de IA están fuera de la UE sin una garantía por escrito.
Las conversaciones entrenan modelos y no se puede desactivar por contrato.
[Otro descarte propio de la empresa]
02 Datos y modelos
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Dónde se guardan los datos y las copias? ¿En qué plan?
¿Dónde corren los modelos de IA?
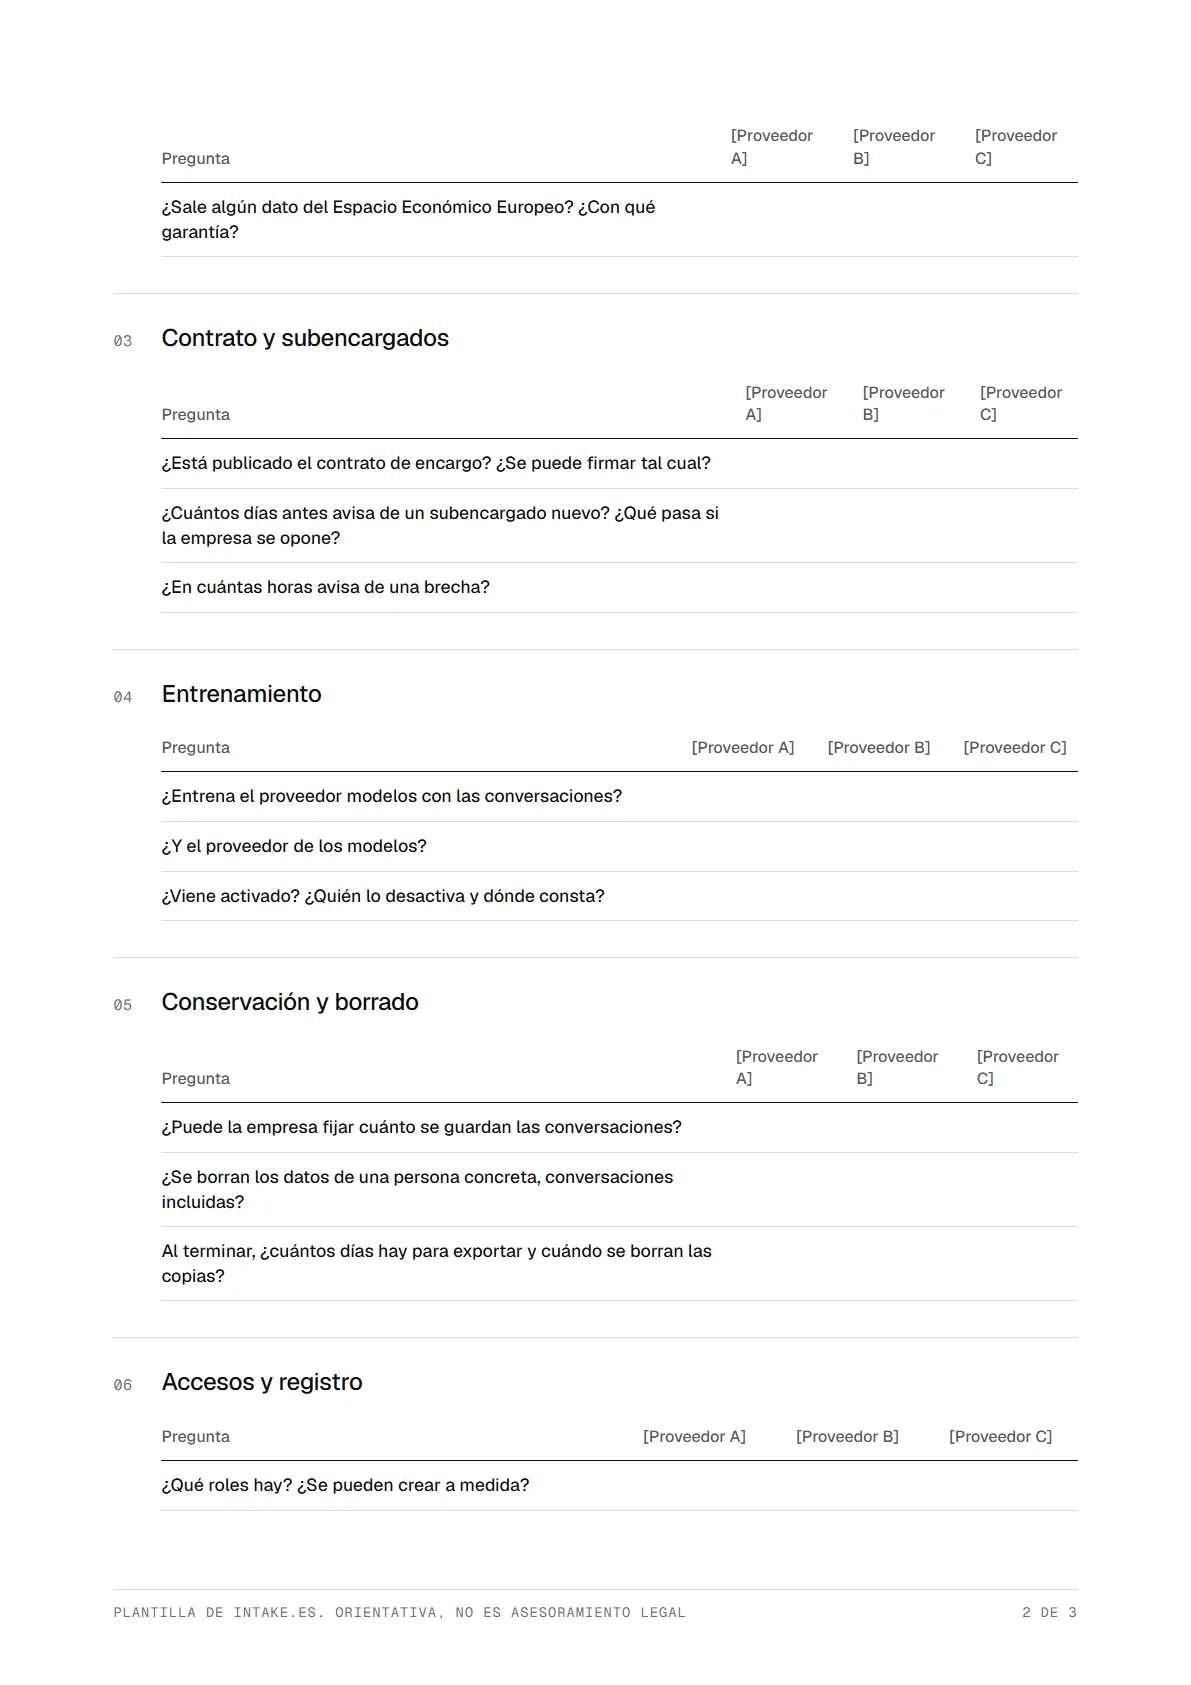
¿Sale algún dato del Espacio Económico Europeo? ¿Con qué garantía?
03 Contrato y subencargados
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Está publicado el contrato de encargo? ¿Se puede firmar tal cual?
¿Cuántos días antes avisa de un subencargado nuevo? ¿Qué pasa si la empresa se opone?
¿En cuántas horas avisa de una brecha?
04 Entrenamiento
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Entrena el proveedor modelos con las conversaciones?
¿Y el proveedor de los modelos?
¿Viene activado? ¿Quién lo desactiva y dónde consta?
05 Conservación y borrado
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Puede la empresa fijar cuánto se guardan las conversaciones?
¿Se borran los datos de una persona concreta, conversaciones incluidas?
Al terminar, ¿cuántos días hay para exportar y cuándo se borran las copias?
06 Accesos y registro
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Qué roles hay? ¿Se pueden crear a medida?
¿Se puede exigir el doble factor a todo el equipo? ¿Hay inicio de sesión único?
¿Hay registro de accesos? ¿En qué plan y cuánto tiempo se guarda?
07 Certificaciones y datos sensibles
Pregunta
[Proveedor A]
[Proveedor B]
[Proveedor C]
¿Qué certificaciones son propias y cuáles de la infraestructura?
¿Qué dice el contrato de los datos de categoría especial?
¿Puede el agente de IA pasar siempre a una persona las conversaciones con esos datos?
08 Decisión
Proveedor elegido [Nombre]. Descartes que incumple cada uno [lista]. Lo pendiente y quién lo pide por escrito [lista y nombres]. Siguiente paso [cuestionario de seguridad con fecha de respuesta].
Cómo decidir sin alargar la compra
Escribir los descartes. Antes de la primera demo, con quien lleve protección de datos.
Pedir los documentos el primer día. Contrato de encargo, lista de subencargados y certificados. Lo que está publicado se lee en una tarde.
Preguntar en la demo lo que no está escrito. Dónde corre la IA, qué se borra y qué registro hay. Con la configuración abierta.
Rellenar el cuadro al acabar. Con alguien de soporte y alguien de sistemas.
Mandar el cuestionario solo al finalista. Para cerrar por escrito lo que quede.
¿Qué software de atención al cliente cumple el RGPD?
El RGPD lo cumple la empresa, no la herramienta. Lo que se mira en el proveedor es que firme un contrato de encargo, publique sus subencargados, diga dónde están los datos y dónde corre la IA, y no entrene con las conversaciones.
¿Es un problema que el proveedor sea de Estados Unidos?
No por sí solo. Una transferencia a EE. UU. es lícita si la empresa receptora está adherida al Marco de Privacidad de Datos UE-EE. UU. o hay cláusulas tipo. Lo que conviene es saberlo por escrito y anotarlo en el registro de actividades.
¿Entrenan con mis datos los software de atención al cliente?
Depende del proveedor y del ajuste. Zendesk entrena modelos genéricos sin datos personales, Intercom entrena los suyos con conversaciones anonimizadas salvo excepciones, Freshworks con quien lo consiente y HubSpot con el ajuste activado por defecto. Intake no entrena.
¿Hace falta una certificación SOC 2 o ISO 27001?
El RGPD no la exige. Es una prueba de que los controles existen y alguien externo los ha revisado. Si la política de compras de la empresa la pide, es un descarte. Si no, cuentan los controles y lo que consta por escrito.
¿Dónde están los datos en Intake?
En la Unión Europea, en AWS en Irlanda y MongoDB Atlas en la UE, y los modelos de IA corren con Amazon Bedrock también en la UE. Ni Intake, ni AWS, ni Anthropic entrenan modelos con los datos de los clientes.