Cuestionario de seguridad para elegir software de atención al cliente, plantilla en Word y PDF (2026)
El cuestionario que se manda al proveedor finalista antes de firmar. Cuarenta preguntas en nueve bloques, de dónde están los datos a las certificaciones, con la respuesta que vale y la prueba que se pide en cada una. Se descarga en Word y en PDF y se puede copiar desde esta página.
¿Qué preguntar a un proveedor de software sobre seguridad?
Dónde están los datos y dónde corre la IA, qué contrato firma y con qué subencargados, quién accede, qué se cifra, cómo avisa de una brecha y qué borra al terminar. Cada respuesta, con su prueba.
Incluye
40 preguntas en 9 bloques y un registro
Formatos
Word, PDF y texto para copiar
Para quién
Sistemas, protección de datos y compras
Cuándo
Con el finalista, antes de firmar
En resumen
Una herramienta de soporte guarda las conversaciones de todos los clientes. Antes de firmar, la empresa necesita por escrito dónde están, quién las ve y qué pasa al terminar.
El cuestionario tiene cuarenta preguntas en nueve bloques. Datos, IA, contrato, accesos, cifrado, brechas, borrado, continuidad y certificaciones.
Cada pregunta dice qué respuesta vale y qué prueba se pide. Sin prueba, la fila queda pendiente.
Se manda solo al finalista. Lo publicado en su web se lee antes, y el cuestionario cierra lo que falta.
Se descarga en Word y PDF, gratis y sin dejar ningún dato. No es asesoramiento legal.
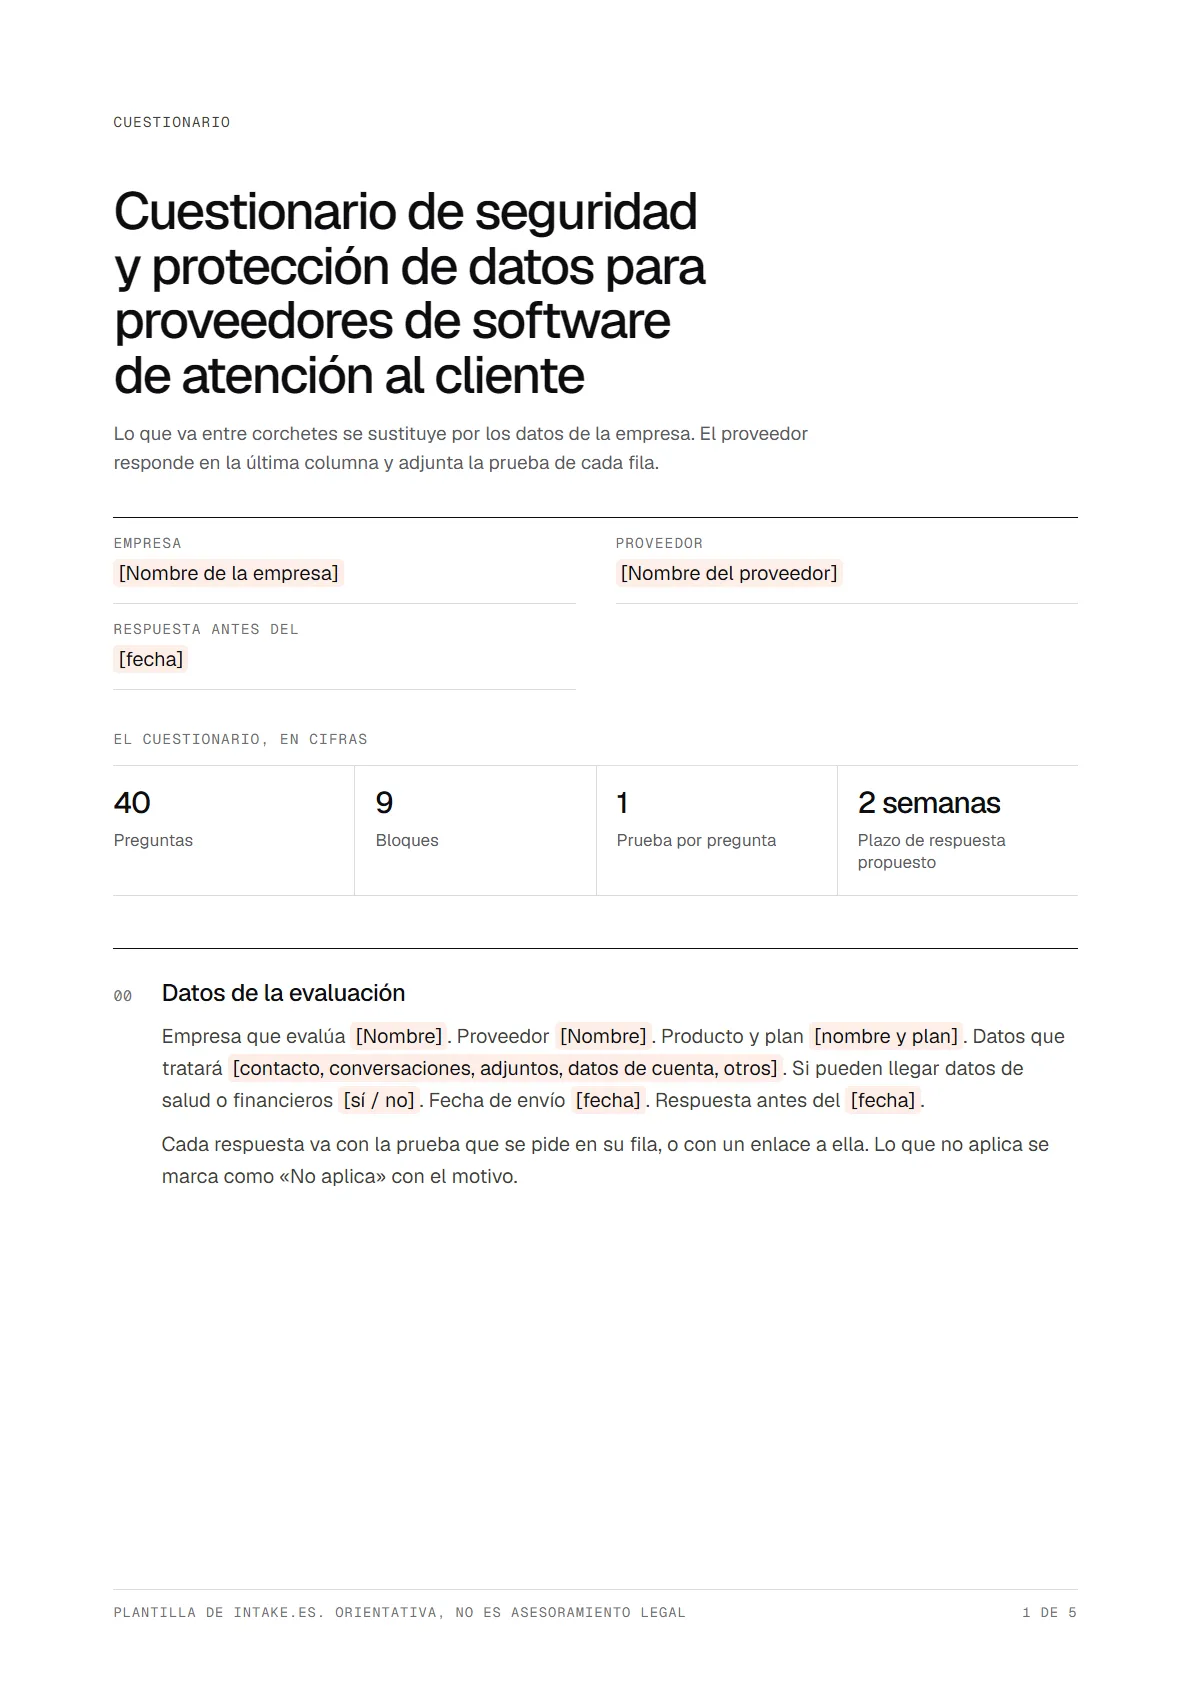
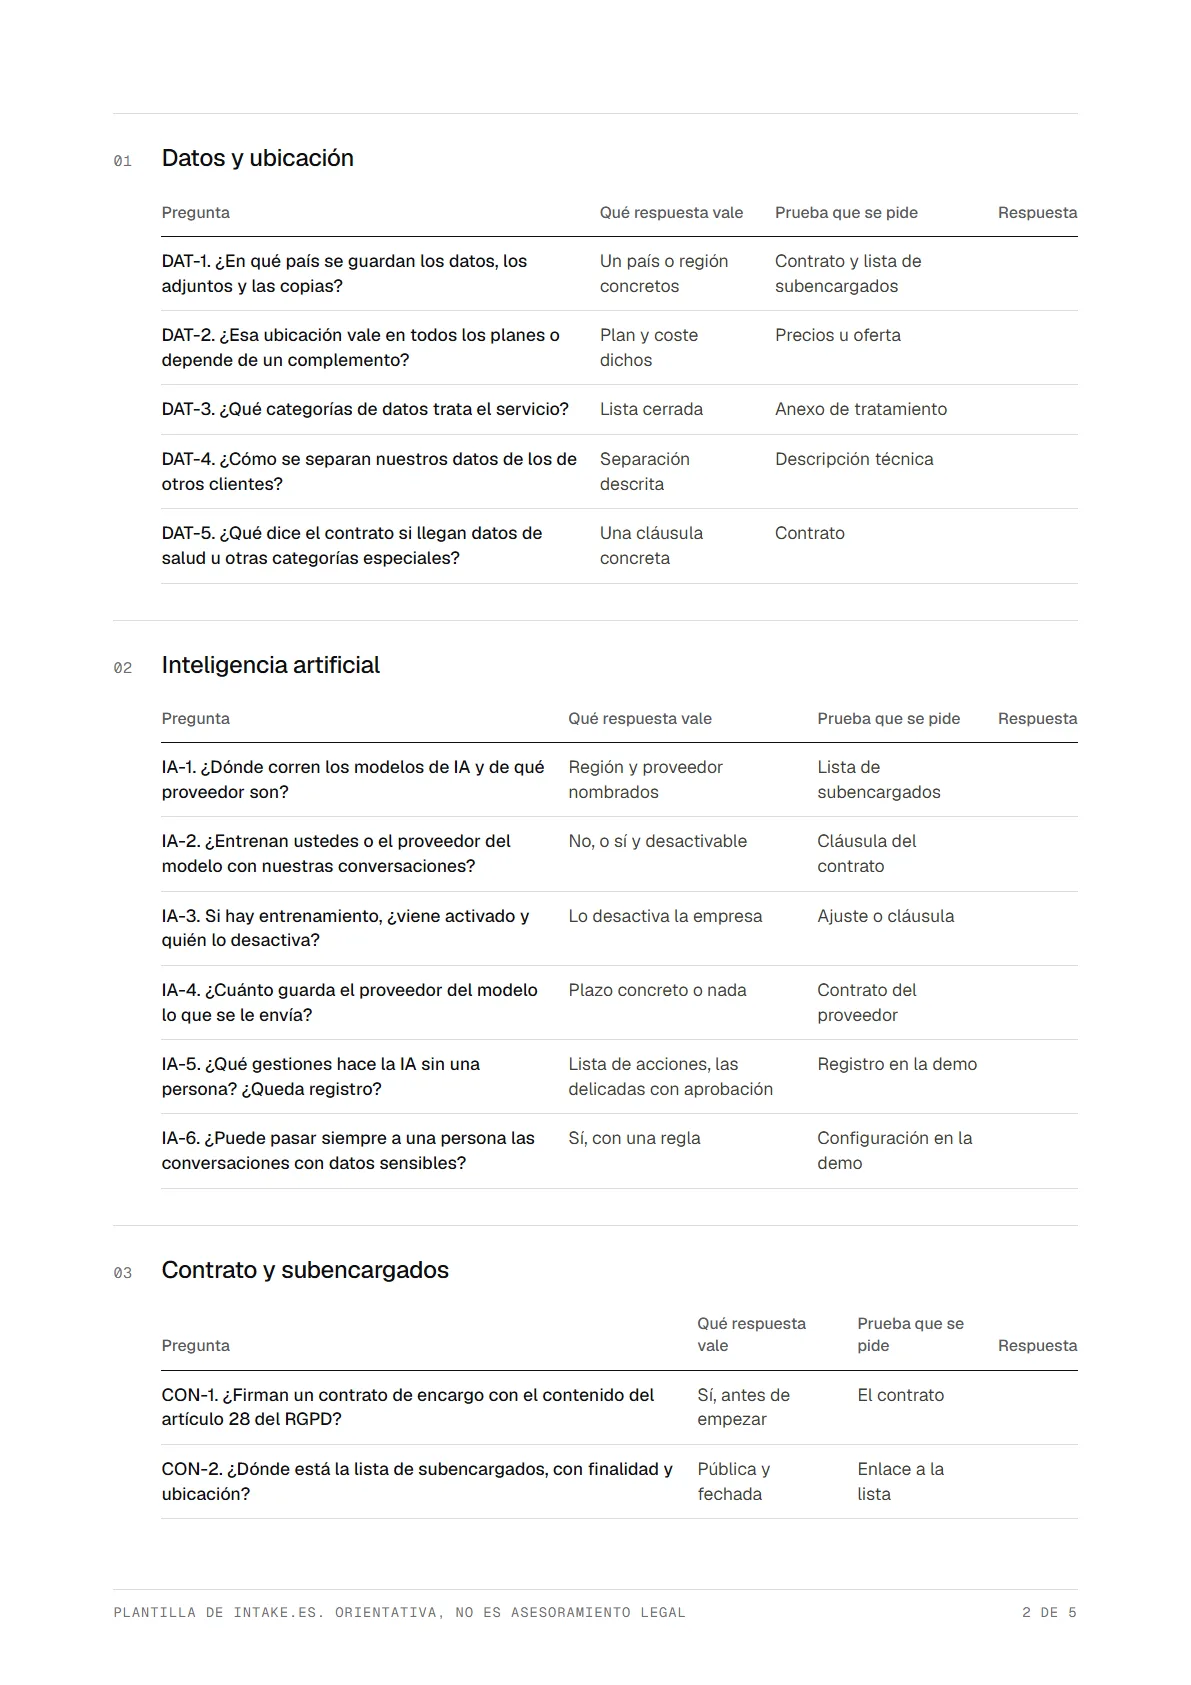
El mismo cuestionario en los dos formatos. Word, para que el proveedor responda en la columna de la derecha. PDF, para leerlo antes con quien lleve protección de datos.
Cuestionario de seguridad para elegir software de atención al cliente
Nueve bloques con la pregunta, la respuesta que vale, la prueba y la columna de respuesta. Gratis, sin pedir correo.
Cuestionario de seguridad y protección de datos para proveedores de software de atención al cliente
Lo que va entre corchetes se sustituye por los datos de la empresa. El proveedor responde en la última columna y adjunta la prueba de cada fila.
00 Datos de la evaluación
Empresa que evalúa [Nombre]. Proveedor [Nombre]. Producto y plan [nombre y plan]. Datos que tratará [contacto, conversaciones, adjuntos, datos de cuenta, otros]. Si pueden llegar datos de salud o financieros [sí / no]. Fecha de envío [fecha]. Respuesta antes del [fecha].
Cada respuesta va con la prueba que se pide en su fila, o con un enlace a ella. Lo que no aplica se marca como «No aplica» con el motivo.
01 Datos y ubicación
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
DAT-1. ¿En qué país se guardan los datos, los adjuntos y las copias?
Un país o región concretos
Contrato y lista de subencargados
DAT-2. ¿Esa ubicación vale en todos los planes o depende de un complemento?
Plan y coste dichos
Precios u oferta
DAT-3. ¿Qué categorías de datos trata el servicio?
Lista cerrada
Anexo de tratamiento
DAT-4. ¿Cómo se separan nuestros datos de los de otros clientes?
Separación descrita
Descripción técnica
DAT-5. ¿Qué dice el contrato si llegan datos de salud u otras categorías especiales?
Una cláusula concreta
Contrato
02 Inteligencia artificial
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
IA-1. ¿Dónde corren los modelos de IA y de qué proveedor son?
Región y proveedor nombrados
Lista de subencargados
IA-2. ¿Entrenan ustedes o el proveedor del modelo con nuestras conversaciones?
No, o sí y desactivable
Cláusula del contrato
IA-3. Si hay entrenamiento, ¿viene activado y quién lo desactiva?
Lo desactiva la empresa
Ajuste o cláusula
IA-4. ¿Cuánto guarda el proveedor del modelo lo que se le envía?
Plazo concreto o nada
Contrato del proveedor
IA-5. ¿Qué gestiones hace la IA sin una persona? ¿Queda registro?
Lista de acciones, las delicadas con aprobación
Registro en la demo
IA-6. ¿Puede pasar siempre a una persona las conversaciones con datos sensibles?
Sí, con una regla
Configuración en la demo
03 Contrato y subencargados
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
CON-1. ¿Firman un contrato de encargo con el contenido del artículo 28 del RGPD?
Sí, antes de empezar
El contrato
CON-2. ¿Dónde está la lista de subencargados, con finalidad y ubicación?
Pública y fechada
Enlace a la lista
CON-3. ¿Cuántos días antes avisan de un cambio y qué podemos hacer si nos oponemos?
Días concretos y derecho a resolver
Cláusula de subencargados
CON-4. ¿Sale algún dato del Espacio Económico Europeo? ¿Con qué garantía?
No, o con adecuación o cláusulas tipo
Cláusula de transferencias
CON-5. ¿Cómo podemos auditarles?
Informes a petición y auditoría con preaviso
Cláusula de auditoría
04 Accesos y permisos
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
ACC-1. ¿Qué roles hay y qué puede hacer cada uno?
Roles descritos, con mínimo privilegio
Configuración en la demo
ACC-2. ¿Se puede exigir el doble factor a todo el equipo?
Sí, desde la configuración
Ajuste en la demo
ACC-3. ¿Hay inicio de sesión único? ¿En qué plan?
Sí o no, con plan
Precios
ACC-4. ¿Quién del proveedor puede ver nuestros datos? ¿Queda registrado?
Personas concretas, con registro
Política de accesos
ACC-5. ¿Hay registro de accesos del equipo? ¿Cuánto se guarda?
Sí, con plazo y exportable
Registro en la demo
05 Cifrado y copias
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
CIF-1. ¿Se cifran los datos en tránsito y en reposo?
TLS 1.2 o superior y cifrado en reposo
Página de seguridad
CIF-2. ¿Cómo se guardan las contraseñas?
Con un algoritmo de derivación, nunca en claro
Página de seguridad
CIF-3. ¿Cada cuánto se hacen copias y cuándo se probó restaurarlas?
Frecuencia y fecha de la última prueba
Política de copias
CIF-4. ¿Dónde están las copias y cuánto se guardan?
Misma región y plazo dicho
Política de copias
06 Incidentes y brechas
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
INC-1. ¿En cuántas horas avisan de una brecha de datos personales?
Un plazo en horas
Cláusula de brechas
INC-2. ¿Qué incluye ese aviso?
Naturaleza, afectados, consecuencias y medidas
Cláusula de brechas
INC-3. ¿Hay contacto de seguridad y vía para avisar de vulnerabilidades?
Un correo publicado
Página de seguridad
INC-4. ¿Han tenido alguna brecha con datos de clientes en los últimos tres años?
Sí o no, con explicación
Respuesta firmada
07 Conservación y borrado
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
BOR-1. ¿Podemos fijar cuánto se guardan las conversaciones?
Plazo configurable o borrado a petición
Ajuste en la demo
BOR-2. ¿Se borran todos los datos de una persona, conversaciones incluidas?
Sí, desde la app o con plazo
Demo y cláusula de derechos
BOR-3. Al terminar, ¿cuántos días hay para exportar y cuándo se borra todo?
Días concretos, copias incluidas
Cláusula de devolución
BOR-4. ¿En qué formato se exportan los datos?
Formato abierto y completo
Exportación de prueba
08 Continuidad
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
CNT-1. ¿Qué disponibilidad se compromete y qué pasa si no se cumple?
Porcentaje mensual y compensación
Acuerdo de nivel de servicio
CNT-2. ¿Cuánto tardan en responder a una incidencia crítica?
Horas, por escrito
Acuerdo de nivel de servicio
CNT-3. ¿Cómo se avisa de una caída?
Página de estado o correo
Enlace o ejemplo
CNT-4. ¿Qué pasa con nuestros datos si el servicio cierra o cambia de dueño?
Devolución y borrado garantizados
Contrato
09 Certificaciones
Pregunta
Qué respuesta vale
Prueba que se pide
Respuesta
CER-1. ¿Qué certificaciones tienen como empresa?
Nombre, alcance y fecha
Certificado o informe
CER-2. ¿Cuáles son de su infraestructura y no suyas?
Separadas
Informe del proveedor de nube
CER-3. ¿Cuándo fue la última prueba de intrusión?
Fecha y resumen
Resumen del informe
10 Registro y decisión
Un bloque está cerrado cuando todas sus filas tienen respuesta y prueba. Sin prueba, la fila queda pendiente.
Bloque
Estado
Pendiente
Responsable y fecha
1. Datos y ubicación
[Cerrado / Pendiente]
2. Inteligencia artificial
[Cerrado / Pendiente]
3. Contrato y subencargados
[Cerrado / Pendiente]
4. Accesos y permisos
[Cerrado / Pendiente]
5. Cifrado y copias
[Cerrado / Pendiente]
6. Incidentes y brechas
[Cerrado / Pendiente]
7. Conservación y borrado
[Cerrado / Pendiente]
8. Continuidad
[Cerrado / Pendiente]
9. Certificaciones
[Cerrado / Pendiente]
Cómo leer las respuestas
Las respuestas que suenan bien y no prueban nada se repiten de un proveedor a otro. Seis que conviene leer dos veces.
Lo que responde el proveedor
Qué falta
Qué se pide
Cumplimos el RGPD
El RGPD lo cumple la empresa que contrata, no la herramienta
El contrato de encargo y la lista de subencargados
Los datos están en la UE
Las copias, los adjuntos y los modelos de IA
La ubicación de cada uno, por escrito
No entrenamos con sus datos
El proveedor del modelo y el ajuste que viene activado
Leer antes lo publicado. Contrato de encargo, subencargados, página de seguridad y certificados. Lo que ya consta no se pregunta.
Mandarlo solo al finalista. Con dos semanas de plazo. A tres proveedores a la vez, nadie lo responde bien.
Marcar los descartes. En software sanitario, DAT-5 e IA-6. En fintech y seguros, CON-4, ACC-5 e INC-1. En software de gestión, ACC-2 y BOR-3.
Resolver las dudas en una llamada. Media hora con su equipo de seguridad ahorra una semana de correos.
Cerrar el registro del apartado 10. Cada bloque cerrado o con su pendiente, su responsable y su fecha.
Los requisitos de canales, IA, integraciones y migración van en la plantilla de RFP, que se manda antes y a varios proveedores. Este cuestionario baja a su bloque de seguridad. Si además se activa un agente de IA, la lista de RGPD y Reglamento de IA prepara la reunión con legal.
En la UE, en AWS en Irlanda y MongoDB Atlas en la UE, con separación lógica por organización. El anexo no menciona datos de salud
Seguridad y anexo, apartados 3 y 8
Inteligencia artificial
Modelos de Anthropic con Amazon Bedrock en la UE. Nadie entrena con los datos. Una acción marcada «Requiere aprobación humana» no la lanza la IA. Una directriz pasa a una persona las conversaciones con datos clínicos
Seguridad, anexo y la app
Contrato y subencargados
Anexo publicado, lista pública, aviso de 30 días con derecho a resolver, todo en la UE. Auditoría con preaviso razonable
Anexo, apartados 4, 5 y 11
Accesos y permisos
Tres roles fijos. Verificación en dos pasos exigible a todo el equipo. Altas por invitación de un solo uso. Sin inicio de sesión único ni registro de accesos para el cliente
Seguridad y la app
Cifrado y copias
TLS 1.2 o superior, cifrado en reposo, contraseñas con Argon2, copias periódicas y restauración probada
Seguridad y anexo, apartado 6
Incidentes y brechas
Aviso en 48 horas como máximo
Anexo, apartado 7
Conservación y borrado
30 días para exportar tras la baja y después borrado con copias. Sin plazo de conservación configurable. Borrar a una persona no borra sus conversaciones
Anexo, apartado 10, y la app
Continuidad
Disponibilidad del 99,5 % al mes con abono si no se cumple. Incidencia crítica, primera respuesta en 4 horas laborables
Términos, apartados 17 a 19
Certificaciones
Ninguna propia. AWS tiene SOC 1, SOC 2, SOC 3 e ISO 27001 sobre sus centros de datos
Asunto. Cuestionario de seguridad y protección de datos
Buenos días, [Nombre].
Antes de decidir, el equipo de [sistemas / protección de datos] de [Nombre de la empresa] necesita el cuestionario adjunto respondido antes del [fecha].
Cada pregunta lleva la prueba que pedimos. Si ya está publicada, basta con el enlace. Lo que no aplique, márquenlo con el motivo.
Si les parece, el [fecha] hacemos media hora con su equipo de seguridad para cerrar las dudas.
Gracias.
[Nombre][Cargo][Nombre de la empresa]
¿Qué es un cuestionario de seguridad de proveedores?
La lista de preguntas que una empresa manda a un proveedor antes de contratarlo, para saber cómo protege sus datos. Datos, contrato, accesos, cifrado, brechas, borrado, continuidad y certificaciones, cada respuesta con su prueba.
¿Es obligatorio evaluar a un proveedor antes de contratarlo?
El artículo 28 del RGPD obliga a elegir solo encargados que ofrezcan garantías suficientes. Cómo se acredita no lo fija la norma. Un cuestionario respondido y guardado es una forma habitual de dejarlo por escrito.
¿En qué se diferencia de una RFP?
La RFP pregunta por todo, de los canales al precio, y va a varios proveedores. El cuestionario de seguridad baja solo a datos y seguridad, pide una prueba por respuesta y se manda al finalista.
¿Qué pasa si el proveedor no tiene SOC 2 ni ISO 27001?
Depende de la política de la empresa. El RGPD no exige una certificación. Si no la hay, cuentan los controles descritos, las certificaciones de su infraestructura, citadas como suyas y no del proveedor, y lo que firma en el contrato.
¿Cuánto tarda un proveedor en responderlo?
Con la documentación publicada, días. Dos semanas es un plazo razonable. Si cada pregunta exige abrir una consulta interna, también dice algo del proveedor.