Agente de IA con datos de salud, lista de comprobación para software sanitario (2026)
La lista para la reunión con legal y con el delegado de protección de datos antes de poner un agente de IA a atender a centros, clínicas y profesionales. Qué puede ver el agente y qué no, la categoría especial del artículo 9, la evaluación de impacto, los subencargados y qué hacer cuando alguien pega datos clínicos en el chat. Se descarga en Word y en PDF, y se puede copiar desde esta página.
¿Puede un agente de IA atender el soporte de un software sanitario?
Sí, si está decidido por escrito qué datos ve y qué hace cuando le llegan los que no debe ver. La lista ordena esa decisión para legal y para el delegado de protección de datos.
Incluye
Nueve apartados con casillas y dos cuadros
Formatos
Word, PDF y texto para copiar
Para quién
Soporte, legal y protección de datos
Fuentes
Oficiales, leídas en noviembre de 2026
En resumen
El soporte de un software sanitario toca dos tipos de datos. Los de las personas que usan el producto en cada centro, y los de pacientes, que viven dentro de él. Un agente de IA de soporte necesita los primeros y casi nunca los segundos.
Los datos de salud son una categoría especial. El artículo 9 del RGPD prohíbe tratarlos salvo en las circunstancias de su apartado 2, y su tratamiento a gran escala exige evaluación de impacto.
Cuando la empresa trata datos de pacientes como encargada de sus centros, el proveedor del agente que los reciba es otro encargado, y el artículo 28 exige la autorización previa y por escrito del centro.
La lista tiene nueve apartados con casillas, un cuadro de qué ve el agente y un registro final. Incluye qué hacer cuando un usuario pega datos clínicos en el chat y qué instrucciones lleva el agente.
Se descarga en Word y en PDF sin dejar ningún dato. No es asesoramiento legal.
La lista es la misma en los dos formatos. Word sirve para rellenarla durante la reunión, y PDF para enviarla antes a quien deba revisarla. Parte de la lista general de RGPD y Reglamento de IA, que cubre lo común a cualquier empresa, y añade lo propio de los datos de salud.
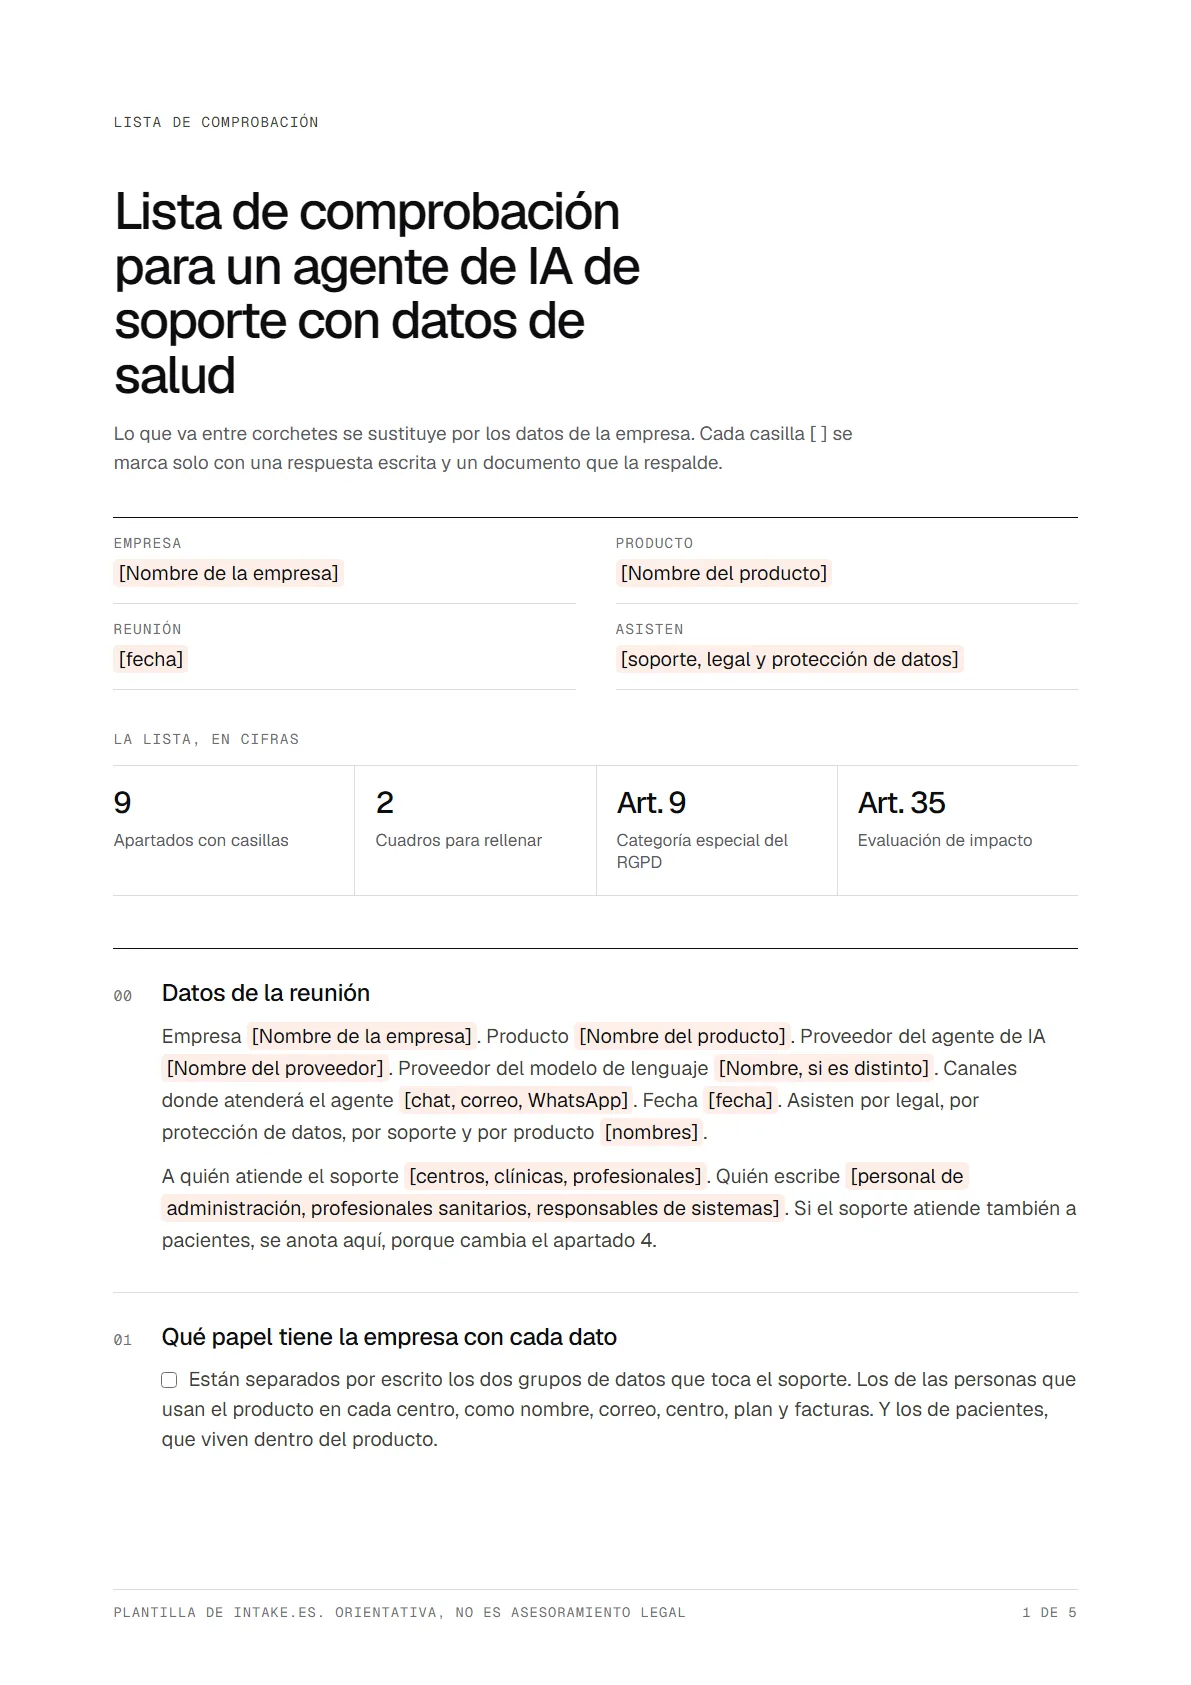
Lista de comprobación para un agente de IA con datos de salud
Nueve apartados con casillas, el cuadro de qué ve el agente y un registro para anotar respuestas y documentos.
Lista de comprobación para un agente de IA de soporte con datos de salud
Lo que va entre corchetes se sustituye por los datos de la empresa. Cada casilla [ ] se marca solo con una respuesta escrita y un documento que la respalde.
00 Datos de la reunión
Empresa [Nombre de la empresa]. Producto [Nombre del producto]. Proveedor del agente de IA [Nombre del proveedor]. Proveedor del modelo de lenguaje [Nombre, si es distinto]. Canales donde atenderá el agente [chat, correo, WhatsApp]. Fecha [fecha]. Asisten por legal, por protección de datos, por soporte y por producto [nombres].
A quién atiende el soporte [centros, clínicas, profesionales]. Quién escribe [personal de administración, profesionales sanitarios, responsables de sistemas]. Si el soporte atiende también a pacientes, se anota aquí, porque cambia el apartado 4.
01 Qué papel tiene la empresa con cada dato
Están separados por escrito los dos grupos de datos que toca el soporte. Los de las personas que usan el producto en cada centro, como nombre, correo, centro, plan y facturas. Y los de pacientes, que viven dentro del producto.
Para los datos de las personas que usan el producto consta quién es responsable del tratamiento.
Para los datos de pacientes consta si la empresa actúa como encargada del tratamiento por cuenta de cada centro, y en qué contrato.
El contrato con cada centro dice si el soporte puede acceder a datos de pacientes, para qué y con qué límites.
El registro de actividades de tratamiento recoge la atención al cliente con un agente de IA.
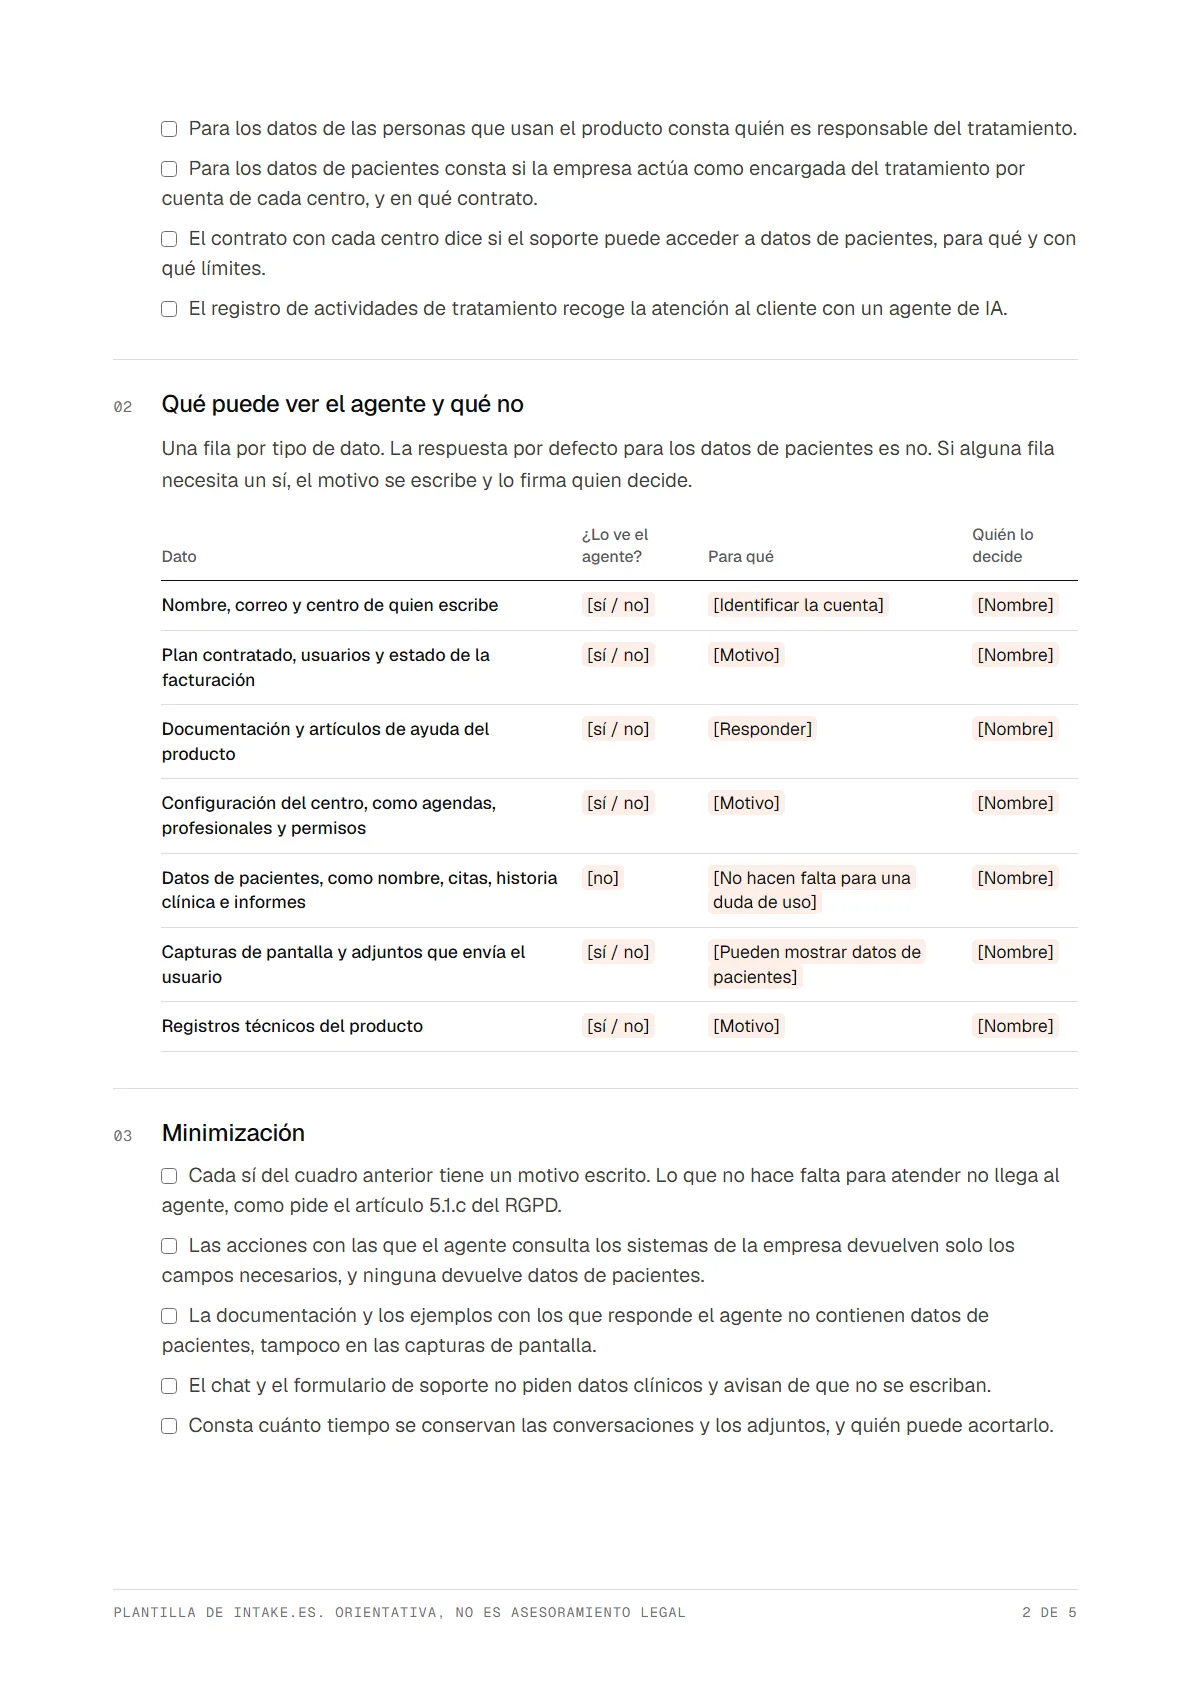
02 Qué puede ver el agente y qué no
Una fila por tipo de dato. La respuesta por defecto para los datos de pacientes es no. Si alguna fila necesita un sí, el motivo se escribe y lo firma quien decide.
Dato
¿Lo ve el agente?
Para qué
Quién lo decide
Nombre, correo y centro de quien escribe
[sí / no]
[Identificar la cuenta]
[Nombre]
Plan contratado, usuarios y estado de la facturación
[sí / no]
[Motivo]
[Nombre]
Documentación y artículos de ayuda del producto
[sí / no]
[Responder]
[Nombre]
Configuración del centro, como agendas, profesionales y permisos
[sí / no]
[Motivo]
[Nombre]
Datos de pacientes, como nombre, citas, historia clínica e informes
[no]
[No hacen falta para una duda de uso]
[Nombre]
Capturas de pantalla y adjuntos que envía el usuario
[sí / no]
[Pueden mostrar datos de pacientes]
[Nombre]
Registros técnicos del producto
[sí / no]
[Motivo]
[Nombre]
03 Minimización
Cada sí del cuadro anterior tiene un motivo escrito. Lo que no hace falta para atender no llega al agente, como pide el artículo 5.1.c del RGPD.
Las acciones con las que el agente consulta los sistemas de la empresa devuelven solo los campos necesarios, y ninguna devuelve datos de pacientes.
La documentación y los ejemplos con los que responde el agente no contienen datos de pacientes, tampoco en las capturas de pantalla.
El chat y el formulario de soporte no piden datos clínicos y avisan de que no se escriban.
Consta cuánto tiempo se conservan las conversaciones y los adjuntos, y quién puede acortarlo.
04 Categoría especial del artículo 9 y su base
Legal ha decidido por escrito si el soporte trata datos de salud de forma prevista, o solo de forma accidental cuando un usuario los envía.
Si el tratamiento está previsto, consta qué circunstancia del artículo 9.2 del RGPD levanta la prohibición, además de la base jurídica del artículo 6.
Si esa circunstancia es la de las letras g), h) o i), consta la norma con rango de ley que la ampara, como pide el artículo 9.2 de la Ley Orgánica 3/2018.
Si la empresa actúa como encargada, las instrucciones documentadas del centro cubren este uso.
Si el tratamiento no está previsto, están escritos el aviso al usuario y el procedimiento del apartado 9.
05 Evaluación de impacto y delegado de protección de datos
El delegado de protección de datos, o quien haga sus veces, ha valorado por escrito si hace falta una evaluación de impacto antes de activar el agente.
La valoración tiene en cuenta el artículo 35.3.b del RGPD, que la exige para el tratamiento a gran escala de categorías especiales.
La valoración se ha contrastado con la lista de la AEPD. Según ella, la evaluación es necesaria en la mayoría de los casos que cumplen dos o más criterios, entre ellos el uso de categorías especiales, el uso de datos a gran escala y el uso de nuevas tecnologías.
Si la evaluación corresponde al centro como responsable, la empresa le facilita la información que necesita para hacerla.
Consta si la empresa está obligada a designar delegado por el artículo 37.1.c del RGPD, y quién es.
06 Encargado y subencargados
Hay un contrato de encargado firmado con el proveedor del agente de IA, con el contenido del artículo 28.3 del RGPD.
Si la empresa es encargada de los centros y el agente puede recibir datos de pacientes, el proveedor del agente es otro encargado. Consta la autorización previa y por escrito de cada centro, específica o general, que exige el artículo 28.2.
Si la autorización es general, los centros han sido informados del alta del proveedor y han tenido ocasión de oponerse.
El proveedor del agente asume las mismas obligaciones de protección de datos que la empresa tiene con los centros, como exige el artículo 28.4.
El proveedor del modelo de lenguaje figura en la lista de subencargados del proveedor del agente.
El contrato del proveedor dice si admite datos de salud y con qué condiciones.
07 Dónde se procesan los datos
Consta por escrito dónde se almacenan las conversaciones, los adjuntos y las copias de seguridad.
Consta por escrito dónde se ejecuta el modelo de lenguaje que las lee.
Consta por escrito que ni el proveedor del agente ni el del modelo entrenan modelos con las conversaciones.
Si algún tratamiento sale del Espacio Económico Europeo, está amparado y documentado.
08 Seguridad y registro de accesos
Solo ven las conversaciones las personas que las necesitan, con cuentas personales y roles.
Queda registro de qué acciones ejecuta el agente sobre los sistemas de la empresa, con su fecha y su resultado.
Consta qué registro de accesos a las conversaciones ofrece el proveedor y durante cuánto tiempo se conserva.
Las medidas de seguridad son adecuadas al riesgo, como pide el artículo 32 del RGPD, con cifrado en tránsito y en reposo y capacidad de restaurar los datos.
El personal del proveedor con acceso a las conversaciones es el mínimo y está sujeto a confidencialidad.
El proveedor comunica las brechas sin dilación indebida. La empresa sabe quién avisa a cada centro y quién notifica a la autoridad de control, en un máximo de 72 horas cuando la notificación procede.
09 Si un usuario pega datos clínicos en el chat
El agente no repite, no resume y no usa los datos clínicos en su respuesta.
El agente contesta con el mensaje previsto y pasa la conversación a una persona del equipo.
La persona resuelve la duda sin copiar los datos a otros sistemas, como notas internas, tareas, correo o el canal del equipo.
Está decidido qué se hace con el mensaje y con el adjunto. Si se eliminan, quién lo hace, en qué plazo y si alcanza a las copias.
Está decidido cuándo se avisa al delegado de protección de datos y cuándo al centro.
Cada caso se anota en un registro, sin los datos clínicos, para ver si se repite y corregir la causa.
10 Instrucciones para el agente
El agente tiene escrito que no pide datos de pacientes ni información clínica.
Tiene escrito qué hace cuando los recibe, con las palabras del apartado 9.
Tiene escrito que no da consejo médico ni interpreta información clínica.
Las dudas sobre un paciente concreto pasan siempre a una persona.
Las instrucciones se han probado antes de publicarlas, con mensajes y capturas de ejemplo que simulan datos clínicos.
Una persona revisa una muestra de conversaciones cada [periodicidad].
11 Registro de la reunión
Una fila por punto. Sin respuesta escrita y sin documento, el punto queda pendiente.
Punto
Respuesta
Documento que lo prueba
Pendiente y responsable
Papel de la empresa con cada dato
[Contratos con los centros]
Qué ve el agente y qué no
[Cuadro del apartado 2]
Minimización
[Configuración del agente y de sus acciones]
Categoría especial y su base
[Nota de legal]
Evaluación de impacto
[Valoración del delegado]
Encargado y subencargados
[Contrato y autorización de los centros]
Dónde se procesan los datos
[Contrato y lista de subencargados]
Seguridad y registro de accesos
[Medidas y registros]
Datos clínicos en el chat
[Procedimiento escrito]
Instrucciones del agente
[Texto de las instrucciones y pruebas]
12 Decisión
Resultado de la reunión [se puede activar / se activa con condiciones / no se activa todavía]. Condiciones y pendientes [lista]. Responsable de cada pendiente y fecha [nombres y fechas]. Próxima revisión [fecha, o cuando cambie un canal, una acción del agente o un subencargado].
Los dos tipos de datos del soporte
Quien escribe al soporte de un software sanitario es el personal de un centro, y casi siempre pregunta por el producto. Para contestarle hacen falta su cuenta, su plan y la documentación. Los datos de pacientes están dentro del producto y no hacen falta para explicar cómo se configura una agenda. Llegan al soporte por accidente, en una captura o en un mensaje pegado con prisa.
Situación de soporte
Datos que hacen falta
¿Datos de salud?
Un centro no puede dar citas porque falla una pantalla
Centro, usuario, pantalla y mensaje de error
No hacen falta
Una duda sobre una factura o un cambio de plan
Cuenta, plan y estado de la facturación
No
El alta de un usuario o un cambio de permisos
Centro, nombre y correo del usuario
No
Cómo se configura una agenda o una plantilla
Documentación del producto
No
Un registro de un paciente no aparece o sale duplicado
Depende de cómo se investigue
Sí, si se abre el registro. Pasa a una persona
Una captura de pantalla con un listado de pacientes
Ninguno de los que muestra
Sí. Se aplica el apartado 9 de la lista
La definición es amplia. Para el RGPD son datos de salud los relativos a la salud física o mental de una persona, incluida la prestación de servicios de atención sanitaria, que revelen información sobre su estado de salud. Su considerando 35 incluye el historial médico, el tratamiento clínico y cualquier número asignado a una persona para identificarla a efectos sanitarios. Por eso conviene tratar con el mismo cuidado una cita o un identificador de paciente que un informe.
Lo que dice la norma, punto por punto
Cada apartado de la lista sale de un artículo. Esta tabla dice de cuál, para que legal no tenga que buscarlo.
Punto
Dónde está
Qué dice
Qué son datos de salud
Artículo 4, punto 15, y considerando 35 del RGPD
Los relativos a la salud física o mental de una persona, incluida la prestación de asistencia sanitaria.
Prohibición y excepciones
Artículo 9 del RGPD
Tratar datos de salud está prohibido salvo en las diez circunstancias del apartado 2, entre ellas el consentimiento explícito y la gestión de los servicios de asistencia sanitaria.
Norma con rango de ley
Artículo 9.2 de la Ley Orgánica 3/2018
Los tratamientos de las letras g), h) e i) fundados en el Derecho español deben estar amparados en una norma con rango de ley.
Minimización
Artículos 5 y 25 del RGPD
Solo datos adecuados, pertinentes y limitados a lo necesario. Por defecto se tratan únicamente los necesarios para cada fin.
Evaluación de impacto
Artículo 35 del RGPD y lista de la AEPD
Se requiere en el tratamiento a gran escala de categorías especiales. La AEPD la ve necesaria en la mayoría de los casos que reúnen dos o más criterios de su lista.
Encargado y subencargado
Artículo 28 del RGPD
Un encargado no recurre a otro sin la autorización previa por escrito del responsable, y le impone las mismas obligaciones.
Seguridad y brechas
Artículos 32 y 33 del RGPD
Medidas adecuadas al riesgo. El encargado avisa al responsable sin dilación indebida, y el responsable notifica a la autoridad en 72 horas cuando procede.
Delegado de protección de datos
Artículo 37 del RGPD y artículo 34 de la Ley Orgánica 3/2018
Obligatorio cuando la actividad principal consiste en tratar categorías especiales a gran escala. La ley española lo exige a los centros sanitarios obligados a mantener historias clínicas, salvo a los profesionales que ejercen a título individual.
El RGPD no da una cifra para la gran escala. Su considerando 91 dice que no lo es el tratamiento que hace un solo médico con los datos de sus pacientes. Una empresa que da servicio a muchos centros está en otra situación, y la valoración la hace su delegado de protección de datos. Los conceptos están en el glosario, en datos de categoría especial, evaluación de impacto, delegado de protección de datos y encargado del tratamiento.
Cuando alguien envía datos clínicos
Va a pasar. Alguien adjunta una captura con un listado de pacientes o pega un informe para explicar un fallo. Lo que cuenta es que la respuesta esté decidida antes, en cuatro pasos.
El agente no usa lo que ha recibido. No lo repite, no lo resume y no responde a partir de ello.
Contesta con el mensaje previsto y pasa la conversación. Una persona del equipo sigue por la vía que el contrato con el centro prevé para estos casos.
La persona resuelve sin mover los datos. No los copia a una nota, a una tarea ni al canal del equipo. Pide solo lo que necesita, que suele ser la pantalla, la acción y el mensaje de error.
Se decide qué pasa con el mensaje y se anota el caso. Si se elimina, quién lo hace y en qué plazo. El registro no lleva los datos clínicos, solo la fecha, el canal y la causa.
Si estos casos se repiten, la causa suele estar en el producto o en el formulario, y no en quien escribe. Un aviso a la vista en el chat y una pantalla de error que no muestre datos de pacientes ahorran más casos que cualquier procedimiento.
Mensajes para copiar
Cuatro textos que acompañan a la lista. Se adaptan al producto, al canal y a lo que diga el contrato con cada centro.
Aviso en el chat y en el formulario de soporte
Este chat es para dudas sobre el uso de [Nombre del producto]. Por favor, no escribas ni adjuntes datos de pacientes ni información clínica. Si la duda afecta a un paciente concreto, dilo sin dar sus datos y te atenderá una persona del equipo.
Respuesta del agente cuando alguien envía datos clínicos
Gracias por escribir. En tu mensaje hay información de un paciente y por este canal no tratamos datos clínicos, así que no voy a usarla. Paso la conversación a una persona del equipo, que te atenderá por la vía prevista para estos casos. Para las próximas veces, basta con describir qué pantalla falla y qué estabas intentando hacer.
Respuesta de la persona del equipo
Hola, [Nombre]. Soy [Nombre de la persona], del equipo de soporte de [Nombre de la empresa]. El mensaje anterior incluía datos de un paciente. No los necesitamos para resolver la duda y [los hemos eliminado de la conversación / los trataremos según nuestro procedimiento]. Para ayudarte me basta con saber [qué pantalla, qué acción y qué mensaje de error aparece]. Si hace falta ver el caso concreto, lo haremos por [canal previsto en el contrato].
Instrucción para el agente
No pidas nunca datos de pacientes ni información clínica. Si el usuario los escribe o adjunta una captura donde aparecen, no los repitas, no los resumas y no los uses para responder. Contesta con el mensaje previsto para estos casos y pasa la conversación a una persona del equipo. No des consejo médico ni interpretes información clínica. Las dudas sobre un paciente concreto pasan siempre a una persona.
Cómo se usa en la reunión
Rellenar el cuadro del apartado 2 antes de la reunión. Lo hace soporte con producto. Es lo único que legal no puede contestar por su cuenta.
Enviar los apartados 6 y 7 al proveedor una semana antes. Se contestan con su contrato y su lista de subencargados, no con una llamada.
Dejar a legal y al delegado los apartados 1, 4 y 5. El papel de la empresa, la base del artículo 9 y la evaluación de impacto no los decide soporte.
Probar los apartados 9 y 10 antes de activar. Con mensajes y capturas de ejemplo, antes de abrir el canal a los clientes.
Terminar con una decisión escrita. Se activa, se activa con condiciones o no se activa todavía, con responsable y fecha por cada pendiente.
El agente de Intake responde con la documentación de la empresa y con los datos de cuenta que la empresa decide exponer por su API. El anexo de tratamiento de datos lo dice así. El cliente decide qué datos introduce en el servicio, y el tratamiento alcanza a los datos de contacto de quien escribe, al contenido de las conversaciones con sus adjuntos y a los datos de cuenta expuestos por la API. Lo que ninguna acción devuelve, el agente no lo consulta, y eso deja en manos de la empresa el cuadro del apartado 2.
En la app, las directrices son reglas que el agente de IA cumple siempre, y una directriz puede dejar un tema fuera de lo que lleva el agente, de modo que pase a una persona. Cuando alguien pide hablar con una persona, la conversación se traspasa siempre. En «Probar la IA» se comprueba con mensajes de ejemplo qué contesta el agente. Las llamadas del agente a sistemas externos quedan en Ejecuciones, con su petición y su respuesta. La memoria que el agente guarda de cada visitante se conserva 180 días, lleva la instrucción de no guardar datos de salud y se puede desactivar.
Según la página de seguridad y el anexo, los datos se almacenan en la Unión Europea, los modelos se ejecutan en regiones de la Unión Europea a través de Amazon Bedrock, y nadie entrena modelos con ellos. El anexo fija el aviso de una brecha en un máximo de cuarenta y ocho horas y treinta días de preaviso antes de cambiar un subencargado, cuya lista va en el propio anexo.
Lo que no hay. Ni la página de seguridad ni el anexo mencionan de forma expresa los datos de salud, e Intake no tiene un informe SOC 2 propio ni una certificación sectorial. Intake tampoco detecta ni borra por sí solo los datos clínicos de un mensaje. Lo que hace el agente cuando los recibe depende de la directriz que escriba la empresa, y por eso conviene probarla con mensajes de ejemplo. Una empresa de software sanitario debe plantear estos puntos en la demo y cerrarlos con su asesoría antes de activar nada.
¿Puede un agente de IA de soporte tratar datos de salud?
El artículo 9 del RGPD prohíbe tratar datos de salud salvo que concurra una de las circunstancias de su apartado 2. Lo prudente en soporte es diseñar el agente para que no los necesite, y tener escrito qué hace cuando un usuario se los envía. Si el tratamiento está previsto, la base la anota legal.
¿Hace falta una evaluación de impacto para poner un agente de IA en un software sanitario?
El artículo 35 del RGPD la exige para el tratamiento a gran escala de categorías especiales, y la lista de la AEPD la considera necesaria en la mayoría de los casos que cumplen dos o más criterios, como categorías especiales, gran escala y nuevas tecnologías. Si se da el caso lo valora el delegado de protección de datos, por escrito.
¿Qué pasa si un usuario pega datos de un paciente en el chat?
El agente no los repite ni los usa, contesta con un mensaje previsto y pasa la conversación a una persona. El equipo resuelve la duda sin copiar los datos a otros sistemas, decide qué se hace con el mensaje y anota el caso. La lista lo recoge en el apartado 9.
¿El proveedor del agente de IA es un subencargado del tratamiento?
Lo es cuando la empresa de software trata los datos por cuenta de sus centros y el proveedor del agente los recibe. El artículo 28 del RGPD exige entonces la autorización previa y por escrito del centro, específica o general, y que el proveedor asuma las mismas obligaciones. Qué papel tiene cada parte lo confirma legal con los contratos.
¿Qué datos necesita un agente de IA para atender a una clínica?
Los de la cuenta, como el centro, el usuario, el plan y el estado de la facturación, y la documentación del producto. Con eso se resuelven las dudas de uso, de facturación y de acceso. Los datos de pacientes no hacen falta para ese trabajo.
¿En qué se diferencia esta lista de la lista general de RGPD?
La lista general cubre lo común a cualquier empresa, como el contrato de encargado, la ubicación de los datos, el entrenamiento y el aviso de IA. Esta se queda con lo propio de los datos de salud, que es el artículo 9, el cuadro de qué ve el agente, el subencargo ante los centros y los datos clínicos que llegan por accidente.